AI Act : ce qui change pour les TPE et PME
 Par Adeline Duclos
9 min de lecture
Mis à jour le 11/10/2026
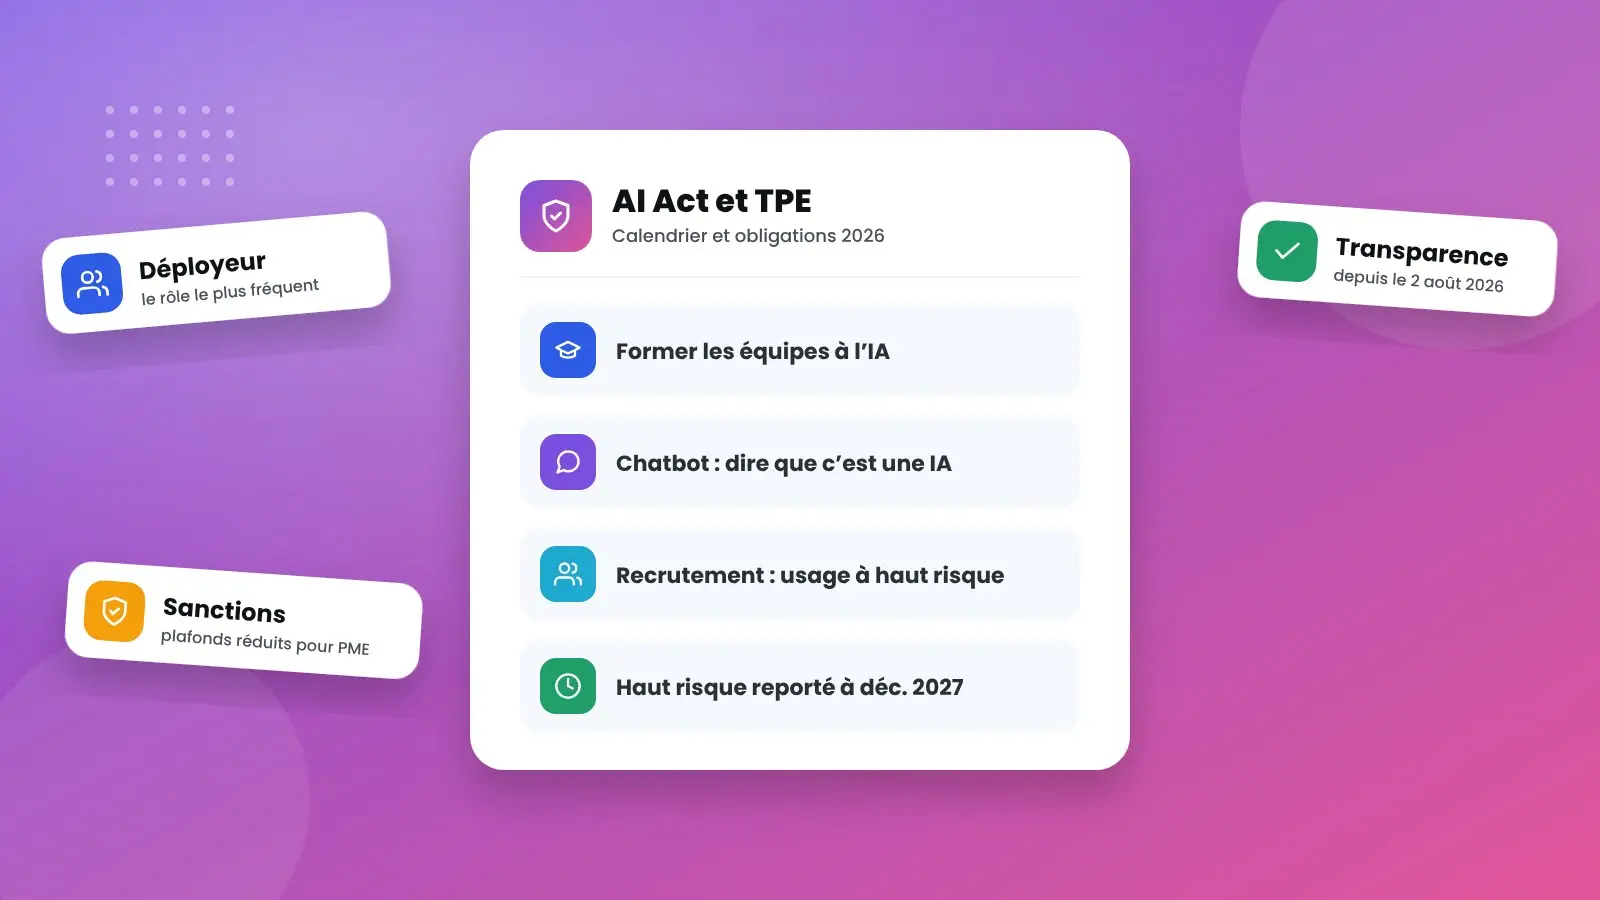
L’AI Act, le règlement européen sur l’intelligence artificielle, vous concerne aussi si vous utilisez ChatGPT pour rédiger vos devis, si un chatbot répond aux visiteurs de votre site ou si un logiciel trie les candidatures que vous recevez. Pour la grande majorité des TPE et PME, les obligations restent limitées et concrètes. Le calendrier, en revanche, a changé en 2026. Voici où en est le texte au 11 octobre 2026 et ce que vous devez faire.
L’AI Act en deux minutes
Il s’agit du règlement (UE) 2024/1689. Il est entré en vigueur le 1er août 2024 et s’applique par étapes. Le principe : plus un usage de l’IA présente de risques pour les personnes, plus les règles sont strictes. On distingue quatre niveaux :
- Les pratiques interdites : notation sociale des personnes, manipulation qui exploite les vulnérabilités, reconnaissance des émotions au travail, etc.
- Les systèmes à haut risque : IA utilisée pour recruter, évaluer des salariés, accorder un crédit, noter des élèves… Ils sont encadrés de près.
- Les obligations de transparence : chatbots, contenus générés ou modifiés par l’IA, hypertrucages (« deepfakes »).
- Tout le reste : rédiger un e-mail, résumer un document, analyser un tableau. Pas d’obligation spécifique, en dehors de la maîtrise de l’IA par vos équipes.
Votre entreprise est presque toujours « déployeur »
Le règlement distingue deux rôles principaux. Le fournisseur développe un système d’IA et le met sur le marché sous son nom : OpenAI, Google, Microsoft, Mistral, ou l’éditeur de votre logiciel de recrutement. Le déployeur utilise ce système dans le cadre de son activité professionnelle.
Une TPE qui s’abonne à ChatGPT, à Copilot ou à un outil de prise de rendez-vous « dopé à l’IA » est donc déployeur. Les obligations les plus lourdes (documentation technique, marquage CE, gestion des risques) pèsent sur les fournisseurs.
Attention : si vous faites développer un outil d’IA et que vous le proposez à vos clients sous votre propre marque, vous pouvez devenir fournisseur. Dans ce cas, faites le point avant le lancement.
Le calendrier réel au 11 octobre 2026
Le 19 novembre 2025, la Commission européenne a proposé un « omnibus numérique » pour simplifier plusieurs textes, dont l’AI Act. Le volet consacré à l’IA a été définitivement adopté : c’est le règlement (UE) 2026/1744, publié au Journal officiel de l’Union européenne le 24 juillet 2026 et entré en vigueur le 27 juillet 2026. Les reports qu’il prévoit, encore au stade de proposition fin 2025, s’appliquent donc désormais.
| Date | Ce qui s’applique | Statut |
|---|---|---|
| 1er août 2024 | Entrée en vigueur du règlement | En vigueur |
| 2 février 2025 | Pratiques interdites et obligation de maîtrise de l’IA (article 4) | Applicable ; article 4 assoupli par l’omnibus |
| 2 août 2025 | Règles pour les modèles d’IA à usage général (ceux qui font tourner ChatGPT, Gemini, etc.), gouvernance, régime des sanctions | Applicable |
| 2 août 2026 | Obligations de transparence (article 50) : chatbots, contenus générés, hypertrucages | Applicable, non reporté |
| 2 décembre 2026 | Fin du délai de mise en conformité au marquage technique des contenus générés, pour les fournisseurs de systèmes déjà sur le marché ; nouvelles interdictions (images intimes non consenties, contenus pédocriminels) | Adopté (omnibus) |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III (recrutement, gestion du personnel, crédit, éducation…) (initialement prévu le 2 août 2026) | Report adopté (omnibus) |
| 2 août 2028 | Systèmes à haut risque intégrés à des produits réglementés (annexe I : machines, dispositifs médicaux…) (initialement prévu le 2 août 2027) | Report adopté (omnibus) |
Le report ne concerne que les systèmes à haut risque. Les obligations de transparence s’appliquent bien depuis le 2 août 2026, et la maîtrise de l’IA depuis le 2 février 2025.
L’omnibus numérique comprend aussi des propositions qui touchent d’autres textes, comme le RGPD. Elles suivent leur propre procédure et ne sont pas traitées ici. Seul le volet IA est adopté à ce jour.
Obligation n° 1 : former vos équipes à l’IA
Cette obligation concerne quasiment toutes les entreprises, quelle que soit leur taille. L’article 4 impose aux fournisseurs et aux déployeurs de prendre des mesures pour développer la « maîtrise de l’IA » de leur personnel et des personnes qui utilisent l’IA pour leur compte (un assistant externalisé, par exemple).
Depuis l’omnibus, il s’agit d’une obligation de moyens : vous devez agir, sans avoir à garantir un niveau de compétence précis pour chaque personne. La Commission et les États membres doivent par ailleurs soutenir ces efforts, en particulier pour les PME. Concrètement :
- listez les outils d’IA utilisés dans l’entreprise et par qui ;
- organisez une sensibilisation adaptée : ce que l’IA sait faire, ses erreurs fréquentes, ce qu’on ne doit jamais lui confier (données clients, informations confidentielles) ;
- rédigez une charte d’usage d’une page ;
- gardez une trace : date de la formation, participants, support utilisé.
Une demi-journée de formation pratique, appuyée sur vos vrais cas d’usage, suffit souvent à poser les bases. Nos 10 prompts pour gagner du temps peuvent servir de support d’exercices.
Obligation n° 2 : être transparent avec vos clients
Depuis le 2 août 2026, l’article 50 impose plusieurs règles de transparence. Certaines visent les fournisseurs, d’autres les déployeurs.
Votre chatbot doit dire qu’il est une IA
Un système d’IA qui dialogue avec des personnes doit être conçu pour qu’elles sachent qu’elles parlent à une machine, sauf si c’est évident. Cette obligation pèse d’abord sur le fournisseur de l’outil. En pratique, vérifiez que le chatbot de votre site ou de votre messagerie l’annonce clairement dès le premier message, par exemple : « Je suis un assistant virtuel. Pour parler à un conseiller, tapez “humain”. »
Signaler les hypertrucages et certains textes
En tant que déployeur, vous devez indiquer qu’une image, une vidéo ou un son a été généré ou modifié par l’IA lorsqu’il s’agit d’un hypertrucage, c’est-à-dire un contenu qui ressemble à des personnes, des lieux ou des événements réels et pourrait passer pour authentique. Même règle pour un texte généré par l’IA et publié pour informer le public sur des questions d’intérêt public, sauf s’il a été relu par un humain qui en assume la responsabilité éditoriale.
Un e-mail commercial rédigé avec ChatGPT puis relu, ou un visuel produit retouché, n’est en principe pas visé. Une fausse vidéo de témoignage client l’est clairement, et elle pose aussi un problème de pratique commerciale trompeuse.
Obligation n° 3 : repérer les usages à haut risque
Pour une TPE ou une PME, le cas le plus fréquent est le recrutement et la gestion du personnel : logiciel qui trie ou classe les CV, analyse des entretiens vidéo, outil qui évalue les performances ou répartit les tâches en fonction du comportement. L’évaluation de la solvabilité de particuliers relève aussi du haut risque.
Pour ces usages, les obligations du déployeur s’appliqueront à partir du 2 décembre 2027. Elles comprendront notamment :
- utiliser l’outil conformément à la notice du fournisseur ;
- confier la surveillance à une personne formée, capable de contredire la machine ;
- conserver les journaux générés par le système lorsque vous les maîtrisez ;
- informer les salariés et leurs représentants avant de mettre en service un tel outil sur le lieu de travail ;
- informer les personnes concernées lorsqu’une décision les concernant s’appuie sur ce type de système.
N’attendez pas fin 2027 pour vous en occuper. Si vous choisissez aujourd’hui un logiciel de recrutement avec IA, demandez à l’éditeur comment il prévoit de se mettre en conformité. Le RGPD s’applique d’ailleurs déjà à ces traitements.
Les sanctions, dans les grandes lignes
Le règlement prévoit des amendes plafonnées, dont le montant dépend de la gravité du manquement :
| Manquement | Plafond de l’amende |
|---|---|
| Pratique interdite | 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial |
| Autres obligations (dont transparence et haut risque) | 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial |
| Informations inexactes fournies aux autorités | 7,5 millions d’euros ou 1 % du chiffre d’affaires annuel mondial |
Pour les grandes entreprises, c’est le montant le plus élevé des deux qui s’applique ; pour les PME et les jeunes pousses, c’est le plus faible. Il s’agit de plafonds : l’autorité tient compte de la taille de l’entreprise, de sa bonne foi et des mesures prises. Pour une TPE, le risque le plus concret reste la perte de confiance de ses clients ou un litige avec un candidat.
Votre plan d’action en 5 étapes
- Inventaire : listez tous les outils qui intègrent de l’IA (assistants, chatbot, logiciels métier, recrutement).
- Classement : pour chacun, usage courant, transparence ou haut risque ?
- Formation : sensibilisez toute l’équipe et gardez-en la trace.
- Transparence : vérifiez l’annonce de votre chatbot et vos règles de publication de contenus générés.
- Fournisseurs : interrogez les éditeurs de vos outils sensibles sur leur conformité, et privilégiez les offres professionnelles (voir notre comparatif des assistants IA).
Questions fréquentes
Utiliser ChatGPT pour rédiger mes e-mails, est-ce encadré par l’AI Act ?
Cet usage n’est pas à haut risque et n’entraîne pas d’obligation particulière, en dehors de la maîtrise de l’IA par les personnes qui s’en servent. Le RGPD, lui, continue de s’appliquer : évitez d’y coller des données personnelles dans une version gratuite.
Le report des règles « haut risque » est-il définitif ?
Oui, il a été adopté par le règlement (UE) 2026/1744, entré en vigueur le 27 juillet 2026. Les nouvelles dates sont le 2 décembre 2027 pour les systèmes de l’annexe III et le 2 août 2028 pour ceux de l’annexe I. Le texte peut encore évoluer à l’avenir, comme tout règlement : surveillez les communications officielles.
Les TPE bénéficient-elles d’allègements ?
Oui : sanctions calculées sur le montant le plus faible, documentation simplifiée pour les fournisseurs, accès prioritaire aux « bacs à sable » réglementaires et soutien annoncé pour la formation à l’IA. En revanche, il n’existe pas d’exemption générale : les obligations de déployeur s’appliquent quelle que soit la taille.
Qui contrôle l’application de l’AI Act en France ?
Plusieurs autorités interviennent selon les usages, et la CNIL reste compétente dès que des données personnelles sont traitées. Ses ressources sur l’IA permettent de suivre l’actualité du texte.
Vous voulez faire le point sur vos usages de l’IA et former votre équipe sans y passer des semaines ? Nous réalisons avec vous l’inventaire de vos outils, la charte d’usage et une formation pratique adaptée à votre activité. Découvrez notre accompagnement en conseil et digitalisation et notre offre intelligence artificielle, ou contactez-nous.
Sources : Règlement (UE) 2024/1689 sur l’intelligence artificielle (EUR-Lex) · Règlement (UE) 2026/1744 « omnibus numérique sur l’IA » (EUR-Lex) · Commission européenne : cadre réglementaire sur l’IA · CNIL : questions-réponses sur le règlement européen sur l’IA. Informations à jour au 11 octobre 2026. Cet article a une visée informative et ne remplace pas un conseil juridique adapté à votre situation.